Domain einblasung.de kaufen?
Wir ziehen mit dem Projekt
einblasung.de um.
Sind Sie am Kauf der Domain
einblasung.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain einblasung.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **


Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
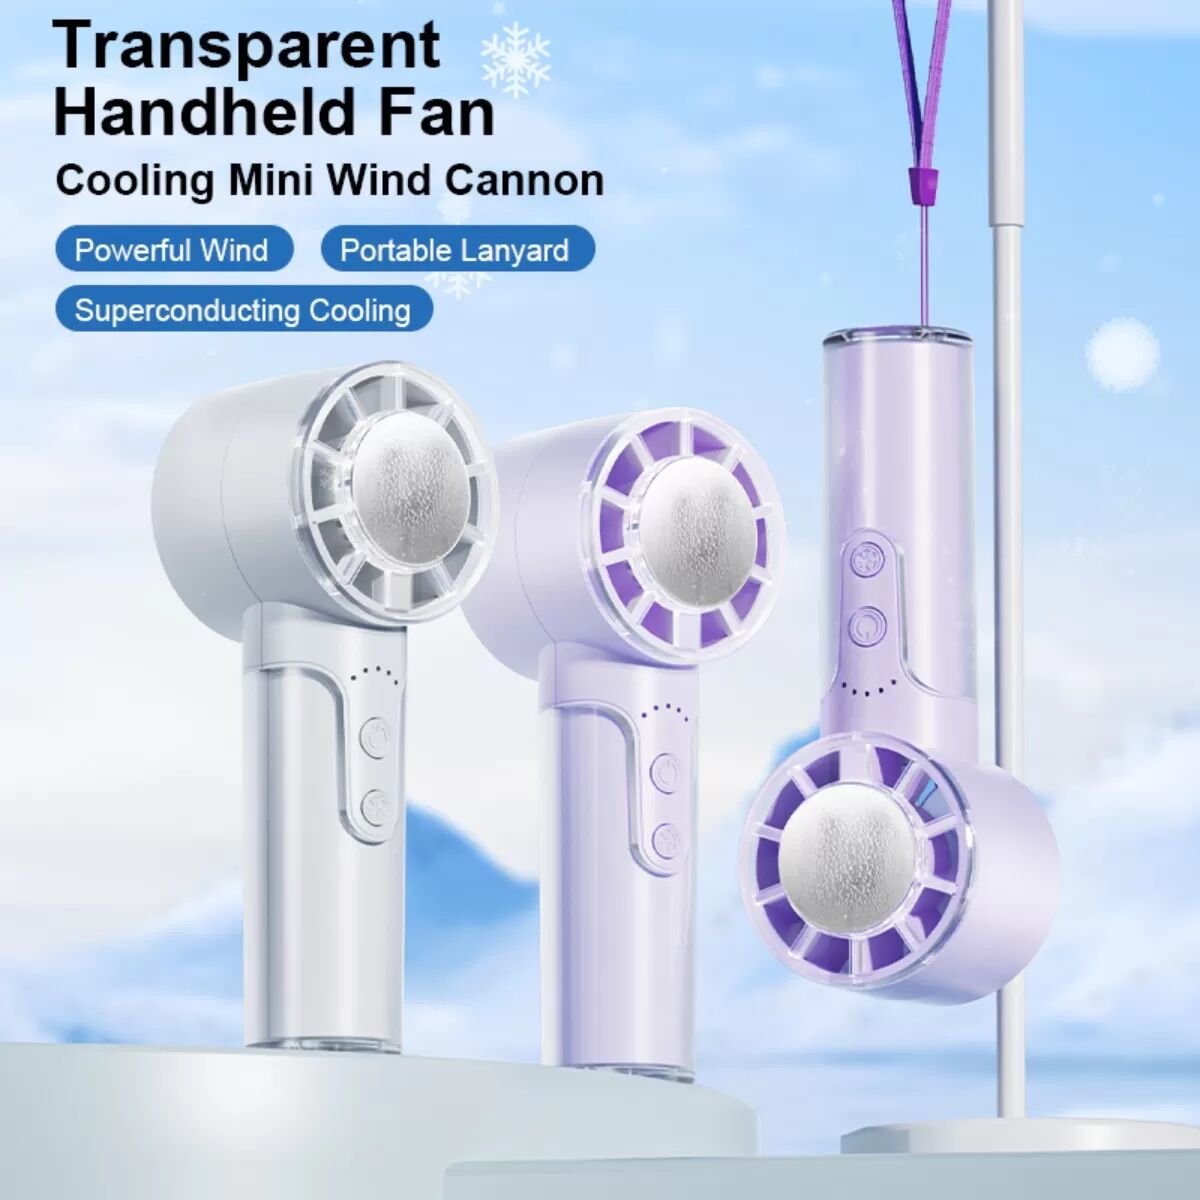
INF Transparenter Handventilator T05 – Tragbarer Mini-Ventilator, 3-Stufen, Type-C, 2000MAH starke Luftzufuhr WeißTransparenter Handventilator T05: tragbarer Mini-Ventilator mit starker Luftzufuhr, 3-Stufen, 2000MAH Akku, Type-C, kompakt für Reise, Büro und Outdoor transparentes Design, einfache Knopfbedienung und zuverlässige LEDs. Starke Kühlung: Der transparente Handventilator T05 liefert durch kompaktes Design und effizienten Motor eine starke Luftzufuhr, die persönliche Bereiche schnell kühlt. Dieser tragbare Mini-Ventilator erzeugt hohen Luftstrom für Büro, Reisen oder Outdoor-Einsätze und kombiniert ABS+PC+Aluminiumlegierung+Elektronische Komponenten für optimales Gewicht und Leistung. Type-C-Ladeanschluss und 3-Stufen-Betrieb sorgen dafür, dass die Kühlleistung jederzeit zuverlässig anpassbar ist. Lange Akkulaufzeit: Ausgestattet mit einer 2000MAH Batterie und Type-C-Ladefunktion bietet der T05 Handventilator langanhaltende Betriebszeiten über mehrere Stunden bei variabler 3-Stufen-Nutzung. Die 2000MAH Kapazität ermöglicht sowohl schwache als auch maximale Luftstrommodi ohne häufiges Nachladen, ideal für Pendeln, Ausflüge, Büroarbeit oder Outdoor-Veranstaltungen. Type-C sorgt für schnelles und bequemes Aufladen, damit der tragbare Mini-Ventilator bereit bleibt. Kompakt & Tragbar: Der T05 ist als tragbarer Mini-Ventilator klein konzipiert (Länge:5.4cm Breite:5.2cm Höhe:14cm) und passt leicht in Taschen oder Rucksäcke, was ihn ideal für Reisen, öffentliche Verkehrsmittel und Outdoor-Aktivitäten macht. Das transparente Gehäuse und die klaren Rotorblätter geben dem Handventilator ein modernes Aussehen, ohne die praktische Funktionalität zu beeinträchtigen. Leicht zu greifen, einfach zu verstauen und stets für persönliche Kühlung verfügbar. Einfache Bedienung: Die Bedienung des T05 transparenten Handventilators ist intuitiv: kurzer Druck auf die Ventilatortaste wechselt zwischen Stufe1, Stufe2 und Stufe3; einmaliges Drücken der Kühlfunktionstaste aktiviert die Kühlung, LED-Anzeigen zeigen die gewählte Stufe an und ein grünes Licht signalisiert aktive Kühlung. Während des Ladevorgangs funktioniert die Kühlfunktion nicht, was sichere Nutzung und klare Nutzerführung in Alltagssituationen gewährleistet. Spezifikationen: Farbe: Mehrere Optionen Größe: Länge:5.4cm Breite:5.2cm Höhe:14cm Material: ABS+PC+Aluminiumlegierung+Elektronische Komponenten Parameter: Funktion: mini kühlung starke luftzufuhr, Windgeschwindigkeit: 3 Stufen, Akkukapazität: 2000MAH, Ladeinterface: Type-C, Bedienung: Ventilatortaste kurzer Druck wechselt Stufe1 Stufe2 Stufe3; Kühlfunktionstaste einmal klicken aktiviert Kühlung; Anzeigen korrespondieren mit Stufen und grünes Licht zeigt Kühlung; Kühlung funktioniert nicht während des Ladevorgangs. Das Paket beinhaltet: Haupteinheit x1 Datenkabel x1 Handbuch x1 Trageband x119,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
INF Jinfeng Handventilator – Wiederaufladbarer 3600mAh Tragbarer Ventilator mit 3-Stufen, Hoher Luftstrom und Fokusdüse RosaJinfeng Handventilator mit hohem Luftstrom Turbo, 3600mAh 18650 Akku bis 5h, 3 einstellbare Geschwindigkeiten, kompaktes ABS-Design, Fokusdüse und Ladekabel enthalten, USB DC 5V wiederaufladbar. Starker Luftstrom: Der Handventilator erzeugt einen hohen Luftstrom mit Turbo-Effekt und konzentrierender Fokusdüse, die die Luft gezielt dorthin leitet, wo sie benötigt wird. Als tragbarer Ventilator und handheld fan liefert er schnelle persönliche Kühlung bei Hitze draußen, auf Veranstaltungen, beim Pendeln oder am Schreibtisch. Diese Leistung macht den Ventilator effektiv in belebten Umgebungen und sorgt für sofort spürbare Abkühlung ohne zusätzliche Vorrichtungen. Lange Laufzeit: Akkubetriebener, wiederaufladbarer Ventilator mit 3600mAh 18650 Akku und USB-Ladefunktion bietet verlässliche Laufzeiten: ca. 5 Stunden auf niedriger Stufe und ca. 1,5 Stunden auf hoher Stufe. Die Ladezeit beträgt etwa 5 Stunden über DC 5V, was komfortables Aufladen über Nacht ermöglicht. Diese Eigenschaften betonen den wiederaufladbaren fan, die 3600mAh Batterie und die Eignung für Reisen, Outdoor-Freizeit und täglichen Pendelbedarf. Tragbares Design: Kompaktes Format mit den Maßen Länge:6cm Breite:5.8cm Höhe:15.7cm und leichtem ABS-Gehäuse macht den tragbaren Ventilator einfach zu transportieren. Als portable fan und handheld fan passt er in Tasche oder Hand, ideal für Reisen, Büro, Fitnessstudio, Kinderwagenfahrten oder Outdoor-Aktivitäten. Ergonomische Form und Einhandbedienung sorgen für bequemen Einsatz im Alltag, ohne Platz zu beanspruchen. Variable Geschwindigkeiten: Drei einstellbare Geschwindigkeiten ermöglichen präzise Steuerung von sanfter Brise bis kraftvollem Turbo, geeignet für das Kühlen eines Kindes im Kinderwagen, Belüftung beim Sport oder Auffrischung auf Veranstaltungen. Als 3-speed fan und adjustable speed fan bietet das Gerät personalisierte Kühlung, kombiniert mit der Fokusdüse für gezielte Luftzufuhr, sodass Nutzer je nach Bedarf Komfort und Leistung anpassen können. Spezifikationen: Farbe: Mehrere Optionen Größe: Length:6cm Width:5.8cm Height:15.7cm Material: ABS + elektronische Komponenten Parameter: Eingangsspannung: DC 5V; Batteriekapazität: 3600mAh (18650 battery); Ladezeit: ca. 5 hours; Nutzungszeit: Speed 1 ca. 5 hours, Speed 3 ca. 1,5 hours; Features: High airflow turbo, multiple adjustable speeds, concentrator nozzle, compact portable design Das Paket beinhaltet: Ventilator x1 Ladekabel x1 Handbuch x127,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Wie kann man den Luftaustausch in Innenräumen maximieren, um eine bessere Durchlüftung zu gewährleisten?
1. Regelmäßiges Stoßlüften durch das Öffnen von Fenstern für 5-10 Minuten alle 2-3 Stunden. 2. Verwendung von Ventilatoren oder Klimaanlagen, um die Luftzirkulation zu verbessern. 3. Einbau von Lüftungsanlagen, um kontinuierlich frische Luft in den Raum zu bringen. **
-
Wie groß sollte die Klappenöffnung für den optimalen Luftstrom in einem Lüftungssystem sein?
Die Größe der Klappenöffnung sollte so dimensioniert sein, dass der Luftstrom ausreichend ist, um die gewünschte Luftmenge zu transportieren. Die genaue Größe hängt von der Raumgröße, der Anzahl der Personen im Raum und anderen Faktoren ab. Eine zu kleine Öffnung kann den Luftstrom behindern, während eine zu große Öffnung zu Energieverlusten führen kann. **


Wie beeinflusst der Luftstrom die Temperatur und Belüftung in geschlossenen Räumen?
Der Luftstrom kann die Temperatur in geschlossenen Räumen durch Zirkulation von warmer oder kühler Luft beeinflussen. Ein guter Luftstrom kann auch die Belüftung verbessern, indem er frische Luft in den Raum bringt und verbrauchte Luft nach draußen führt. Eine angemessene Luftzirkulation kann dazu beitragen, dass die Temperatur gleichmäßig verteilt ist und die Luftqualität verbessert wird. **
Wie kann der Lufteinlass in einem Automotor effektiv gestaltet werden, um eine optimale Luftzufuhr zu gewährleisten?
Der Lufteinlass sollte so positioniert werden, dass kalte Luft von außerhalb des Motors angesaugt wird, um die Leistung zu steigern. Außerdem sollten Hindernisse vermieden werden, um einen reibungslosen Luftstrom zu ermöglichen. Ein effektiver Luftfilter ist ebenfalls wichtig, um Verunreinigungen zu vermeiden und die Lebensdauer des Motors zu verlängern. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wolf Axial-Ventilator EC ? 1x230V ? für LH 100 Lüftungssystem ? Original Ersatzt...Wolf Axial-Ventilator EC 1x230V für LH 100 - Original Ersatzteil Der Wolf Axial-Ventilator EC 1x230V (Art.-Nr. 2269680) ist ein hochwertiges Original-Ersatzteil, speziell für Wolf LH 100 Lüftungssysteme. Er sorgt für zuverlässige, energieeffiziente Luftzirkulation und sichert die optimale Leistung sowie Langlebigkeit Ihrer Anlage. IHRE VORTEILE - Energieeffizienz: EC-Motor minimiert Stromverbrauch, senkt Betriebskosten. - Hohe Zuverlässigkeit: Wolf Originalteil für Qualität und lange Lebensdauer. - Perfekte Passform: Speziell für Wolf LH 100 Systeme, einfache Installation. - Gleichbleibende Leistung: Effiziente Luftzirkulation für optimales Raumklima. - Einfacher Austausch: Schneller Ersatz defekter Komponenten, minimiert Ausfallzeiten. TECHNISCHE DATEN - Typ: Axial-Ventilator - Motortechnologie: EC-Motor (energieeffizient, regelbar) - Spannungsversorgung: 1x230V (Standardanschluss) - Kompatibilität: Wolf LH 100 Lüftungssysteme - Hersteller-Artikelnummer: 2269680 - Artikelgewicht: 16,00 kg ANWENDUNGSBEREICHE Direktes Ersatzteil für Wolf LH 100 Lüftungssysteme. Unerlässlich für Wartung und Reparatur in gewerblichen, industriellen Gebäuden und größeren Wohnkomplexen. Sichert kontinuierliche Funktion, Effizienz und ein gesundes Raumklima. HERSTELLER & QUALITÄT Ein Originalprodukt der Wolf GmbH, bekannt für hohe Fertigungsqualität und präzise Abstimmung. Langlebige, zuverlässige Komponente für den langfristigen Betrieb Ihrer Anlagen. Sichern Sie die Langlebigkeit und Effizienz Ihrer Wolf LH 100 Lüftungsanlage.3054,22 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
INF Transparenter Handventilator T05 – Tragbarer Mini-Ventilator, 3-Stufen, Type-C, 2000MAH starke Luftzufuhr WeißTransparenter Handventilator T05: tragbarer Mini-Ventilator mit starker Luftzufuhr, 3-Stufen, 2000MAH Akku, Type-C, kompakt für Reise, Büro und Outdoor transparentes Design, einfache Knopfbedienung und zuverlässige LEDs. Starke Kühlung: Der transparente Handventilator T05 liefert durch kompaktes Design und effizienten Motor eine starke Luftzufuhr, die persönliche Bereiche schnell kühlt. Dieser tragbare Mini-Ventilator erzeugt hohen Luftstrom für Büro, Reisen oder Outdoor-Einsätze und kombiniert ABS+PC+Aluminiumlegierung+Elektronische Komponenten für optimales Gewicht und Leistung. Type-C-Ladeanschluss und 3-Stufen-Betrieb sorgen dafür, dass die Kühlleistung jederzeit zuverlässig anpassbar ist. Lange Akkulaufzeit: Ausgestattet mit einer 2000MAH Batterie und Type-C-Ladefunktion bietet der T05 Handventilator langanhaltende Betriebszeiten über mehrere Stunden bei variabler 3-Stufen-Nutzung. Die 2000MAH Kapazität ermöglicht sowohl schwache als auch maximale Luftstrommodi ohne häufiges Nachladen, ideal für Pendeln, Ausflüge, Büroarbeit oder Outdoor-Veranstaltungen. Type-C sorgt für schnelles und bequemes Aufladen, damit der tragbare Mini-Ventilator bereit bleibt. Kompakt & Tragbar: Der T05 ist als tragbarer Mini-Ventilator klein konzipiert (Länge:5.4cm Breite:5.2cm Höhe:14cm) und passt leicht in Taschen oder Rucksäcke, was ihn ideal für Reisen, öffentliche Verkehrsmittel und Outdoor-Aktivitäten macht. Das transparente Gehäuse und die klaren Rotorblätter geben dem Handventilator ein modernes Aussehen, ohne die praktische Funktionalität zu beeinträchtigen. Leicht zu greifen, einfach zu verstauen und stets für persönliche Kühlung verfügbar. Einfache Bedienung: Die Bedienung des T05 transparenten Handventilators ist intuitiv: kurzer Druck auf die Ventilatortaste wechselt zwischen Stufe1, Stufe2 und Stufe3; einmaliges Drücken der Kühlfunktionstaste aktiviert die Kühlung, LED-Anzeigen zeigen die gewählte Stufe an und ein grünes Licht signalisiert aktive Kühlung. Während des Ladevorgangs funktioniert die Kühlfunktion nicht, was sichere Nutzung und klare Nutzerführung in Alltagssituationen gewährleistet. Spezifikationen: Farbe: Mehrere Optionen Größe: Länge:5.4cm Breite:5.2cm Höhe:14cm Material: ABS+PC+Aluminiumlegierung+Elektronische Komponenten Parameter: Funktion: mini kühlung starke luftzufuhr, Windgeschwindigkeit: 3 Stufen, Akkukapazität: 2000MAH, Ladeinterface: Type-C, Bedienung: Ventilatortaste kurzer Druck wechselt Stufe1 Stufe2 Stufe3; Kühlfunktionstaste einmal klicken aktiviert Kühlung; Anzeigen korrespondieren mit Stufen und grünes Licht zeigt Kühlung; Kühlung funktioniert nicht während des Ladevorgangs. Das Paket beinhaltet: Haupteinheit x1 Datenkabel x1 Handbuch x1 Trageband x119,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
INF Jinfeng Handventilator – Wiederaufladbarer 3600mAh Tragbarer Ventilator mit 3-Stufen, Hoher Luftstrom und Fokusdüse RosaJinfeng Handventilator mit hohem Luftstrom Turbo, 3600mAh 18650 Akku bis 5h, 3 einstellbare Geschwindigkeiten, kompaktes ABS-Design, Fokusdüse und Ladekabel enthalten, USB DC 5V wiederaufladbar. Starker Luftstrom: Der Handventilator erzeugt einen hohen Luftstrom mit Turbo-Effekt und konzentrierender Fokusdüse, die die Luft gezielt dorthin leitet, wo sie benötigt wird. Als tragbarer Ventilator und handheld fan liefert er schnelle persönliche Kühlung bei Hitze draußen, auf Veranstaltungen, beim Pendeln oder am Schreibtisch. Diese Leistung macht den Ventilator effektiv in belebten Umgebungen und sorgt für sofort spürbare Abkühlung ohne zusätzliche Vorrichtungen. Lange Laufzeit: Akkubetriebener, wiederaufladbarer Ventilator mit 3600mAh 18650 Akku und USB-Ladefunktion bietet verlässliche Laufzeiten: ca. 5 Stunden auf niedriger Stufe und ca. 1,5 Stunden auf hoher Stufe. Die Ladezeit beträgt etwa 5 Stunden über DC 5V, was komfortables Aufladen über Nacht ermöglicht. Diese Eigenschaften betonen den wiederaufladbaren fan, die 3600mAh Batterie und die Eignung für Reisen, Outdoor-Freizeit und täglichen Pendelbedarf. Tragbares Design: Kompaktes Format mit den Maßen Länge:6cm Breite:5.8cm Höhe:15.7cm und leichtem ABS-Gehäuse macht den tragbaren Ventilator einfach zu transportieren. Als portable fan und handheld fan passt er in Tasche oder Hand, ideal für Reisen, Büro, Fitnessstudio, Kinderwagenfahrten oder Outdoor-Aktivitäten. Ergonomische Form und Einhandbedienung sorgen für bequemen Einsatz im Alltag, ohne Platz zu beanspruchen. Variable Geschwindigkeiten: Drei einstellbare Geschwindigkeiten ermöglichen präzise Steuerung von sanfter Brise bis kraftvollem Turbo, geeignet für das Kühlen eines Kindes im Kinderwagen, Belüftung beim Sport oder Auffrischung auf Veranstaltungen. Als 3-speed fan und adjustable speed fan bietet das Gerät personalisierte Kühlung, kombiniert mit der Fokusdüse für gezielte Luftzufuhr, sodass Nutzer je nach Bedarf Komfort und Leistung anpassen können. Spezifikationen: Farbe: Mehrere Optionen Größe: Length:6cm Width:5.8cm Height:15.7cm Material: ABS + elektronische Komponenten Parameter: Eingangsspannung: DC 5V; Batteriekapazität: 3600mAh (18650 battery); Ladezeit: ca. 5 hours; Nutzungszeit: Speed 1 ca. 5 hours, Speed 3 ca. 1,5 hours; Features: High airflow turbo, multiple adjustable speeds, concentrator nozzle, compact portable design Das Paket beinhaltet: Ventilator x1 Ladekabel x1 Handbuch x127,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
INF Transparenter Handventilator T05 – Tragbarer Mini-Ventilator, 3-Stufen, Type-C, 2000MAH starke Luftzufuhr ViolettTransparenter Handventilator T05: tragbarer Mini-Ventilator mit starker Luftzufuhr, 3-Stufen, 2000MAH Akku, Type-C, kompakt für Reise, Büro und Outdoor transparentes Design, einfache Knopfbedienung und zuverlässige LEDs. Starke Kühlung: Der transparente Handventilator T05 liefert durch kompaktes Design und effizienten Motor eine starke Luftzufuhr, die persönliche Bereiche schnell kühlt. Dieser tragbare Mini-Ventilator erzeugt hohen Luftstrom für Büro, Reisen oder Outdoor-Einsätze und kombiniert ABS+PC+Aluminiumlegierung+Elektronische Komponenten für optimales Gewicht und Leistung. Type-C-Ladeanschluss und 3-Stufen-Betrieb sorgen dafür, dass die Kühlleistung jederzeit zuverlässig anpassbar ist. Lange Akkulaufzeit: Ausgestattet mit einer 2000MAH Batterie und Type-C-Ladefunktion bietet der T05 Handventilator langanhaltende Betriebszeiten über mehrere Stunden bei variabler 3-Stufen-Nutzung. Die 2000MAH Kapazität ermöglicht sowohl schwache als auch maximale Luftstrommodi ohne häufiges Nachladen, ideal für Pendeln, Ausflüge, Büroarbeit oder Outdoor-Veranstaltungen. Type-C sorgt für schnelles und bequemes Aufladen, damit der tragbare Mini-Ventilator bereit bleibt. Kompakt & Tragbar: Der T05 ist als tragbarer Mini-Ventilator klein konzipiert (Länge:5.4cm Breite:5.2cm Höhe:14cm) und passt leicht in Taschen oder Rucksäcke, was ihn ideal für Reisen, öffentliche Verkehrsmittel und Outdoor-Aktivitäten macht. Das transparente Gehäuse und die klaren Rotorblätter geben dem Handventilator ein modernes Aussehen, ohne die praktische Funktionalität zu beeinträchtigen. Leicht zu greifen, einfach zu verstauen und stets für persönliche Kühlung verfügbar. Einfache Bedienung: Die Bedienung des T05 transparenten Handventilators ist intuitiv: kurzer Druck auf die Ventilatortaste wechselt zwischen Stufe1, Stufe2 und Stufe3; einmaliges Drücken der Kühlfunktionstaste aktiviert die Kühlung, LED-Anzeigen zeigen die gewählte Stufe an und ein grünes Licht signalisiert aktive Kühlung. Während des Ladevorgangs funktioniert die Kühlfunktion nicht, was sichere Nutzung und klare Nutzerführung in Alltagssituationen gewährleistet. Spezifikationen: Farbe: Mehrere Optionen Größe: Länge:5.4cm Breite:5.2cm Höhe:14cm Material: ABS+PC+Aluminiumlegierung+Elektronische Komponenten Parameter: Funktion: mini kühlung starke luftzufuhr, Windgeschwindigkeit: 3 Stufen, Akkukapazität: 2000MAH, Ladeinterface: Type-C, Bedienung: Ventilatortaste kurzer Druck wechselt Stufe1 Stufe2 Stufe3; Kühlfunktionstaste einmal klicken aktiviert Kühlung; Anzeigen korrespondieren mit Stufen und grünes Licht zeigt Kühlung; Kühlung funktioniert nicht während des Ladevorgangs. Das Paket beinhaltet: Haupteinheit x1 Datenkabel x1 Handbuch x1 Trageband x119,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann man den Luftaustausch in Innenräumen maximieren, um eine bessere Durchlüftung zu gewährleisten?
1. Regelmäßiges Stoßlüften durch das Öffnen von Fenstern für 5-10 Minuten alle 2-3 Stunden. 2. Verwendung von Ventilatoren oder Klimaanlagen, um die Luftzirkulation zu verbessern. 3. Einbau von Lüftungsanlagen, um kontinuierlich frische Luft in den Raum zu bringen. **
-
Wie groß sollte die Klappenöffnung für den optimalen Luftstrom in einem Lüftungssystem sein?
Die Größe der Klappenöffnung sollte so dimensioniert sein, dass der Luftstrom ausreichend ist, um die gewünschte Luftmenge zu transportieren. Die genaue Größe hängt von der Raumgröße, der Anzahl der Personen im Raum und anderen Faktoren ab. Eine zu kleine Öffnung kann den Luftstrom behindern, während eine zu große Öffnung zu Energieverlusten führen kann. **
-
Wie beeinflusst der Luftstrom die Temperatur und Belüftung in geschlossenen Räumen?
Der Luftstrom kann die Temperatur in geschlossenen Räumen durch Zirkulation von warmer oder kühler Luft beeinflussen. Ein guter Luftstrom kann auch die Belüftung verbessern, indem er frische Luft in den Raum bringt und verbrauchte Luft nach draußen führt. Eine angemessene Luftzirkulation kann dazu beitragen, dass die Temperatur gleichmäßig verteilt ist und die Luftqualität verbessert wird. **
-
Wie kann der Lufteinlass in einem Automotor effektiv gestaltet werden, um eine optimale Luftzufuhr zu gewährleisten?
Der Lufteinlass sollte so positioniert werden, dass kalte Luft von außerhalb des Motors angesaugt wird, um die Leistung zu steigern. Außerdem sollten Hindernisse vermieden werden, um einen reibungslosen Luftstrom zu ermöglichen. Ein effektiver Luftfilter ist ebenfalls wichtig, um Verunreinigungen zu vermeiden und die Lebensdauer des Motors zu verlängern. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.